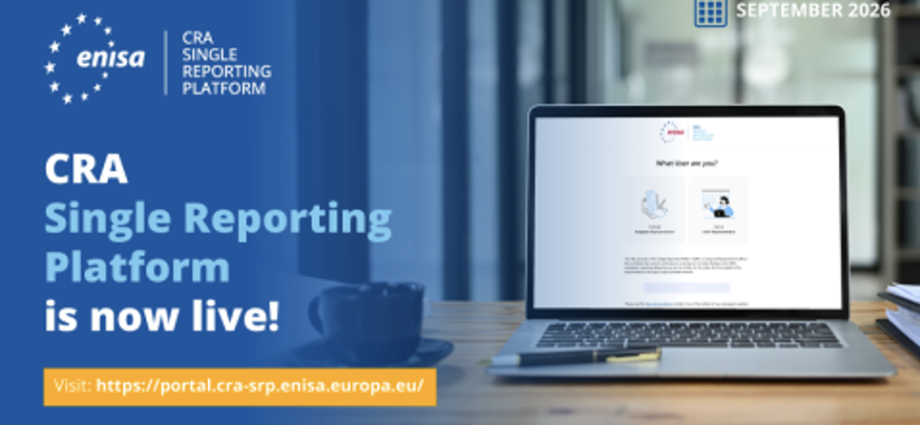
ENISA ha reso operativa la prima fase della Single Reporting Platform (SRP), la piattaforma online europea per coordinare la segnalazione di vulnerabilità attivamente sfruttate e incidenti gravi che coinvolgono prodotti con elementi digitali. Lo strumento consente a produttori e responsabili del software open source di adempiere agli obblighi previsti dal Cyber Resilience Act (CRA) attraverso un’unica segnalazione, condivisa con le autorità competenti. L’obiettivo è rendere più efficace e coordinata la gestione delle vulnerabilità in tutta l’UE.
Cos’è la Single Reporting Platform?
Il Cyber Resilience Act introduce requisiti obbligatori di cybersicurezza per i prodotti con elementi digitali lungo l’intero ciclo di vita. Nell’ambito del regolamento, ENISA ha ricevuto il mandato di sviluppare e gestire la SRP come meccanismo elettronico comune per le segnalazioni.
La piattaforma permette di inviare un’unica notifica relativa a una vulnerabilità attivamente sfruttata o a un incidente grave. La segnalazione viene quindi resa disponibile al CSIRT designato come coordinatore, che la trasmette agli altri CSIRT competenti degli Stati membri interessati, mentre le informazioni vengono contemporaneamente messe a disposizione di ENISA.
Gli obblighi di segnalazione per i fabbricanti sono applicabili dall’11 settembre 2026, mentre i principali obblighi di cybersicurezza previsti dal CRA entreranno in applicazione dall’11 dicembre 2027.
Quali sono i vantaggi dell’SRP?
Il principale vantaggio della piattaforma è la centralizzazione delle segnalazioni: produttori e responsabili del software open source non devono comunicare separatamente le stesse informazioni alle diverse autorità competenti. Un’unica notifica consente di raggiungere i CSIRT interessati e ENISA, favorendo una risposta più coordinata.
L’approccio mira, inoltre, ad accelerare la condivisione delle informazioni e la mitigazione dei rischi, rafforzando il coordinamento tra le autorità nazionali e migliorando la capacità dell’UE di individuare vulnerabilità e minacce emergenti.
ENISA continuerà a sviluppare la piattaforma nei prossimi mesi, ampliandone le funzionalità sulla base dell’esperienza operativa e dei feedback di CSIRT nazionali, autorità, produttori e altri stakeholder.
A chi è destinata la SRP?
La piattaforma è destinata principalmente ai fabbricanti di prodotti con elementi digitali, chiamati a segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi previsti dal CRA.
La SRP riguarda anche i responsabili del software open source nella misura in cui siano coinvolti nello sviluppo di prodotti con elementi digitali, secondo quanto previsto dal regolamento. La piattaforma sarà inoltre utilizzata dai CSIRT degli Stati membri per ricevere e diffondere le notifiche pertinenti.
Il lancio della piattaforma coincide con l’applicazione, dall’11 settembre, degli obblighi di segnalazione previsti dal CRA, relativi alle vulnerabilità attivamente sfruttate e agli incidenti gravi. I principali obblighi di cybersicurezza del regolamento diventeranno invece applicabili dall’11 dicembre 2027.
ENISA ha predisposto inoltre FAQ, manuali, video tutorial e altri materiali di supporto per accompagnare gli utenti nell’utilizzo della piattaforma. La SRP sarà ulteriormente sviluppata nei prossimi mesi sulla base dell’esperienza operativa e dei feedback raccolti da CSIRT nazionali, autorità, produttori e altri stakeholder.
https://www.enisa.europa.eu/news/the-cra-single-reporting-platform-is-launched