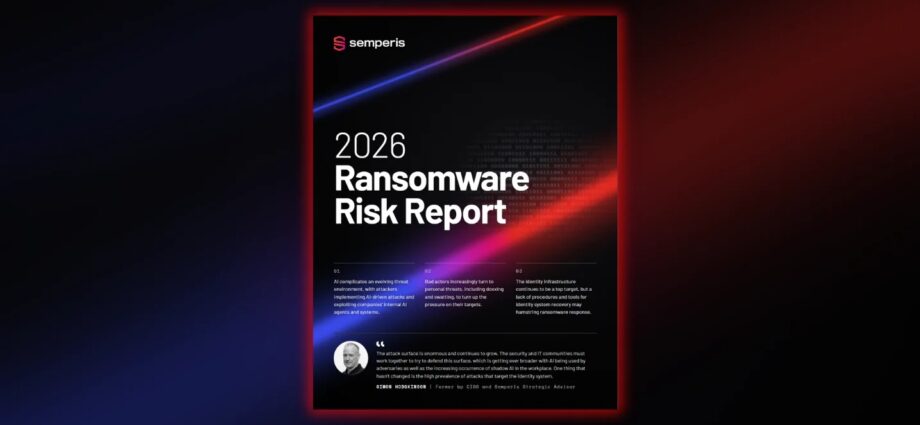
L’intelligenza artificiale è sempre più utilizzata dai cybercriminali nelle operazioni ransomware, mentre le strategie di estorsione si estendono alle minacce fisiche contro dirigenti, dipendenti e familiari. È quanto emerge dal 2026 Ransomware Risk Report di Semperis, che evidenzia anche la persistente vulnerabilità dei sistemi di gestione delle identità e le carenze delle aziende nei processi di ripristino.
Lo studio annuale, condotto su organizzazioni di Stati Uniti, Regno Unito, Francia, Germania, Italia, Spagna, Singapore, Canada e Australia, prende in esame esclusivamente realtà che hanno subito attacchi ransomware negli ultimi 12 mesi.
Uno dei dati più rilevanti riguarda l’impiego dell’intelligenza artificiale: nell’84% degli attacchi analizzati, i cybercriminali hanno utilizzato strumenti di IA per finalità malevole. Parallelamente, gli aggressori stanno ampliando le proprie strategie di pressione sulle vittime, ricorrendo anche a intimidazioni psicologiche e minacce di violenza fisica.
Secondo il rapporto, il 40% degli attacchi ha comportato minacce psicologiche o fisiche nei confronti del personale aziendale. Nel 53% dei casi in cui sono state segnalate minacce, queste sono state effettivamente messe in atto. Tra le conseguenze documentate figurano episodi di swatting – false segnalazioni di emergenza finalizzate a provocare l’intervento armato delle forze dell’ordine – che hanno coinvolto il 24% delle vittime o dei loro familiari. Un altro 25% ha richiesto assistenza psicologica o medica in seguito all’attacco, mentre il 24% ha assunto guardie del corpo.
Ransomware, attacchi ripetuti e sistemi di identità nel mirino
Il rapporto evidenzia anche la persistenza degli attacchi multipli: quasi il 70% delle organizzazioni intervistate è stato preso di mira più volte e il 31% ha effettuato più pagamenti ai criminali.
Particolarmente critica rimane la sicurezza dell’infrastruttura delle identità digitali, che continua a rappresentare uno degli obiettivi principali delle operazioni ransomware. L’87% degli attacchi analizzati ha preso di mira sistemi di gestione delle identità come Active Directory, Microsoft Entra ID e Okta. Un dato che conferma quanto la compromissione degli account e dei privilegi di accesso possa compromettere la sicurezza dell’intera infrastruttura aziendale.
A fronte di questo scenario, le misure di protezione e ripristino risultano ancora insufficienti. Solo circa la metà delle organizzazioni dispone di backup dedicati ai sistemi di identità e di soluzioni automatizzate per il loro recupero. Inoltre, il 60% dei piani di disaster recovery e di risposta alle crisi non contempla procedure specifiche per il ripristino dell’infrastruttura delle identità.
«L’identità è la chiave di tutto. Se un aggressore riesce a rubare un’identità, ha via libera», ha dichiarato Chris Inglis, già primo Direttore nazionale per la sicurezza informatica degli Stati Uniti e consulente strategico di Semperis, sottolineando il ruolo centrale delle identità digitali nella sicurezza delle organizzazioni.
Il rapporto evidenzia quindi un’evoluzione delle strategie di estorsione, che non si limitano più alla cifratura dei dati o alla minaccia di divulgarli, ma puntano a esercitare una pressione sempre maggiore sulle persone coinvolte e sulle organizzazioni colpite.
Come osserva Mickey Bresman, CEO di Semperis, dopo la diffusione della doppia estorsione, basata sul furto dei dati e sulla minaccia di pubblicarli, i cybercriminali continuano a individuare nuove modalità per costringere le vittime a pagare.
Consulta e scarica il rapporto completo